本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
はじめに
国内組織からの不正アクセス被害の公表が、10月に入ってさらに続いています。当社が収集した公表情報では、新たに公表された事案は4〜7月に月40件前後、8〜9月に月70件前後でしたが、10月は下旬に入った時点で150件を超えました。情報漏えいの対象件数が100万件を超える事案も十数件にのぼります。
なかでも、多くの人が日常的に使うサービスで、大規模な漏えいや漏えいの可能性が相次いで公表されました。
ソースネクストの会員情報(最大約2,252万件。メールアドレス、パスワード、氏名、住所など)、カプコンの会員サービス「CAPCOM ID」(全世界で約1,177万件)、バーガーキング公式アプリ(約1,118万件)、『焼肉きんぐ』公式アプリ(約1,079万件)、ふるさと納税サイト「ふるさとチョイス」(約445万件)などです。
ただ、漏えいした情報の多くは、それだけで金銭を奪えるものではありません。
漏れた情報の中心は、氏名やメールアドレス、電話番号、住所といった連絡先や、会員番号、予約や注文の内容です。
上に挙げた事例でも、公表された漏えいの項目に銀行口座やクレジットカード等の決済情報は含まれていません。
連絡先が分かっても、それだけでは口座から預金を引き出したり、カードで買い物をしたりすることはできないのです。
そこで攻撃者は、手に入れた情報を次の攻撃の材料に使おうとします。例えば、次のような攻撃です。
- 本物の氏名や予約内容を書き込んだ偽の連絡で、本人をだましてカード情報やパスワードを入力させる
- 他のサービスで漏れたIDとパスワードで、ログインを試す
- 不正ログインしたアカウントで、本人になりすまして手続きをする
前回の記事では、8〜9月に増えた事案の中身を分析しました。今回は、情報漏えいのその後に目を向け、こうした攻撃が実際にどのように起き、被害につながっているのかを、公表された実例から見ていきます。
なお、盗んだデータを公開すると脅して身代金を求めるランサムウェア攻撃や、あなたの情報を知っていると書いて金銭を要求する脅迫メールなど、漏えいした情報自体を晒して脅す手口は扱いません。
本文で取り上げた公表や資料の出典は、記事の末尾に章ごとにまとめています。
漏えい情報の悪用や、アカウントの乗っ取りによる被害の実例
まずは、漏えいした情報が悪用されたと考えられる主な事例を並べます。
ただし、ここで挙げる事例で使われた情報が、先に挙げた大規模な漏えいに由来するかどうかは分かっていません。
多くの公表では、攻撃者が情報をどこで手に入れたかは明らかにされていないためです。
それでも、漏れた情報が実際にどう使われるのかを知る手がかりになります。
これらの事例を見ると、漏れた情報が何に使われたかによって、大きく3つのパターンに分かれることがうかがえます。
- A 本物の情報で、人をだます: 予約や注文の内容、知人の名前など、本物の情報を含む連絡で、本人に入力や承認をさせる
- B 手に入れた認証情報で、システムに入る: 他で漏れたIDとパスワードや、だまし取った認証情報などを使い、本人になりすましてログインする
- C 入ったアカウントで、本人として手続きする: 乗っ取ったアカウントや管理画面で、実際の取引や口座の書き換えなどを行う
1つの事件の中で複数のパターンが重なることもあるため、次の表では、各事例を主なパターンごとにまとめています。
| パターン | 公表日 | 組織(サービス) | 何が起きたか |
|---|---|---|---|
| A だます | 10月16日 | WASABI(WASABI SWITCH) | 購入者に、実際の注文情報が書かれた、返金手続きを装うメールが届いた |
| A だます | 10月16日 | ジャパン・アーツ | 社員が知人を装うメールでパスワードを入力し、端末の認証も許可した。連絡先データが取得され、5,376件の情報が流出した可能性がある。社員を装うメールが社内外に送られた |
| A だます | 10月8日・19日 | 八十二長野銀行 | 職員がフィッシングメールで認証の操作を行い、メールアカウントに不正アクセスされた |
| A だます | 10月8日 | ハイホー | 電話勧誘などでログイン情報を入手され、契約単位で38,509件の不正ログインが確認された |
| A だます | 9月28日 | 手間いらず(TEMAIRAZU) | 予約者に、予約の内容を知っているとみられる不審なメッセージが届いた |
| B 入る | 10月22日 | ReFact(ヌリカエ) | 加盟店向けの管理画面に、正規のIDとパスワードで不正ログインされた。利用者延べ2,969件の情報が閲覧・取得された可能性 |
| B 入る | 10月20日 | 富士急ハイランド(公式アプリ、CLUB フジQ) | 外部で入手されたメールアドレスとパスワードによるリスト型攻撃で、159の会員アカウントに不正ログインされた |
| B 入る | 10月19日 | 日本郵政(ゆうゆうポイント) | 外部で漏えいしたIDとパスワードのリストで、249アカウントに不正ログインされた可能性。1アカウントの住所録83件も取得された可能性 |
| B 入る | 10月19日 | 楽待 | リスト型攻撃とみられる不正ログインで、会員最大160名と加盟店7社のアカウントに侵入された。加盟店経由を含め、最大3,450名分の情報が閲覧・取得された |
| B 入る | 10月19日 | スクウェア・エニックス(ファイナルファンタジーXIV) | 他社のサービスから流出したとみられるIDとパスワードの組み合わせで、不正ログインされた |
| C 手続き | 10月22日 | GMOインターネット(お名前.com デスクトップクラウド) | サーバー内に保存されていた取引口座のログイン情報などが取得され、不正に利用された可能性がある。利用者から、取引口座で不正な操作が行われたとの報告があった |
| C 手続き | 10月14日 | PIECE HOTEL | 予約サイト「Booking.com」の管理アカウントに不正にアクセスされ、宿泊客に偽のキャンペーンのメッセージが送られた。本来販売していない期間や客室も販売された |
| C 手続き | 10月6日 | ソルティドッグ | Google広告の管理アカウントを乗っ取られ、顧客の広告アカウントでオンラインカジノの広告が配信された |
| C 手続き | 9月18日 | ランドハウジング | 他社の内見予約システムにある同社のアカウントが不正に使われ、不正な内見予約が行われた |
| C 手続き | 5月28日 | ポラリス・ホールディングス | Booking.comのグループアカウントに不正にアクセスされ、売上金を受け取る口座を書き換えられた。1つのホテルで約900万円が不正に送金された |
攻撃が向かう相手で言えば、Aは「人」、Bは「ログイン画面」、Cは「決済や手続きの窓口」です。
3つは別々に起きることもありますが、Aでだまし取った認証情報でBのログインが行われ、Cの手続きに進むというように、順につながって攻撃が進むこともあります。このつながりについては後述します。
また、この3つに、被害の重さの優劣はありません。どれも、それだけで大きな被害につながる可能性があります。
A:本物の情報で、人をだます
漏れた情報をそのまま金銭に換えるのではなく、人をだますための材料として使うパターンです。予約や注文の内容、知人や取引先の名前といった本物の情報が含まれていると、偽の連絡でも本物らしく見えます。
TEMAIRAZUの事例では、予約の内容を知っているとみられるメッセージが、WhatsApp、メール、SMSなどで予約者に届きました。予約の確認やカード情報の再入力を求め、不審なサイトへ誘導する内容です。また、WASABI SWITCHの事例では、返金手続きを装うメールで、LINEのアカウントへ連絡するよう促していました。同社は、10月14日の不正アクセスで流出した情報が悪用されたものと考えているとしています。
人をだます手段や相手は、利用者へのメールやメッセージに限りません。ハイホーの事例では、電話の勧誘などで顧客からログイン情報が聞き出されていました。企業の社員も狙われます。ジャパン・アーツでは、社員が知人を装うメールのリンク先でパスワードを入力し、さらに端末の認証も許可してしまいました。八十二長野銀行でも、正規の認証機能を悪用するメールを受け、職員が認証操作を行ったと公表されています。
多要素認証でも、方式によっては、本人に認証コードを入力させたり、不正な認証要求を承認させたりすることで、突破されることがあります。
これらの事例に共通するのは、正しい情報が含まれているため、だまされていると見抜くのが難しいことです。
さらに、今回の事例で確認されたものではありませんが、別々のサービスから漏れた情報を組み合わせれば、氏名や連絡先に、利用しているサービスや予約・注文の内容まで添えた、より本物らしい連絡を作ることもできます。以前は手間のかかった情報の整理や、自然な日本語の文面づくりも、生成AIの登場によって容易に行えるようになっています。
B:手に入れた認証情報で、システムに入る
だまし取った認証情報を使うだけでなく、他で漏れたIDとパスワードを使い、本人をだまさずに不正ログインを試みる手口もあります。10月には、外部で漏れた認証情報を使ったとされる不正ログインの公表が多数ありました。
日本郵政は、外部で漏えいしたIDとパスワードのリストを使い、会員になりすました不正ログインが判明したと公表しました。同社は、自社のシステムからの情報漏えいは確認されていないとしています。富士急ハイランドでは、外部で入手されたメールアドレスとパスワードの組み合わせでログインを繰り返し試すリスト型攻撃が発生しました。楽待も、同様のリスト型攻撃によるものと推測しています。楽待では、会員の年収や自己資金、保有不動産といった資産の情報も、閲覧・取得された可能性のある情報に含まれています。スクウェア・エニックスも、他社のサービスから流出したとみられるIDとパスワードによる不正ログインを確認し、利用者にパスワードの変更を呼びかけました。
利用者が他のサービスと同じパスワードを使っていれば、自社のシステムから認証情報が漏れていなくても、これらの事例のようにログインされることがあります。
利用者のアカウントだけでなく、企業の管理画面に入られた例もあります。ReFactの事例では、加盟店向けの管理画面に、海外のサーバーを経由して正規のIDとパスワードでログインされました。システムの脆弱性を突かれた形跡はなく、IDとパスワードがどう入手されたかは調査中としています。
ログインされると、アカウントの中にある情報が閲覧・取得されるだけでなく、本人として手続きまで行われることがあります。それが次のCのパターンです。
C:入ったアカウントで、本人として手続きする
入ったアカウントや管理画面で、本人として取引や販売、口座の書き換えなどを行うパターンです。そのため、金銭や手続きに直接被害が及びます。
GMOインターネット株式会社は10月22日、サーバーサービス「お名前.com デスクトップクラウド」で、一部の利用者のサーバー内に第三者が設置した不正なプログラムが見つかったと公表しました。サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正に利用された可能性があるとしています。利用者からは、取引口座で第三者による不正な操作が行われたとの報告がありました。侵入の経路は調査中です。
企業の管理画面に入られた例では、ポラリス・ホールディングスで、売上金を受け取る口座を書き換えられ、1つのホテルで約900万円が不正に送金されました。PIECE HOTELでは、本来販売していない期間や客室が販売され、部屋を用意できない予約が発生しています。ランドハウジングでは、不正な内見予約の後、鍵の情報の一部が流出した可能性があるとして、対象となる物件の鍵を交換しました。ソルティドッグでは、顧客の広告アカウントでオンラインカジノの広告が配信され、広告費が発生しています。
それぞれのパターンのつながり
A・B・Cは、別々に起きるとは限りません。漏れた情報の種類によって、攻撃の方法が変わります(図1)。連絡先や予約・注文の内容が漏れればA(だます)に、IDとパスワードが漏れればB(入る)に使われます。
さらに、ある攻撃が成功すると、その結果が次の攻撃に使われることがあります。
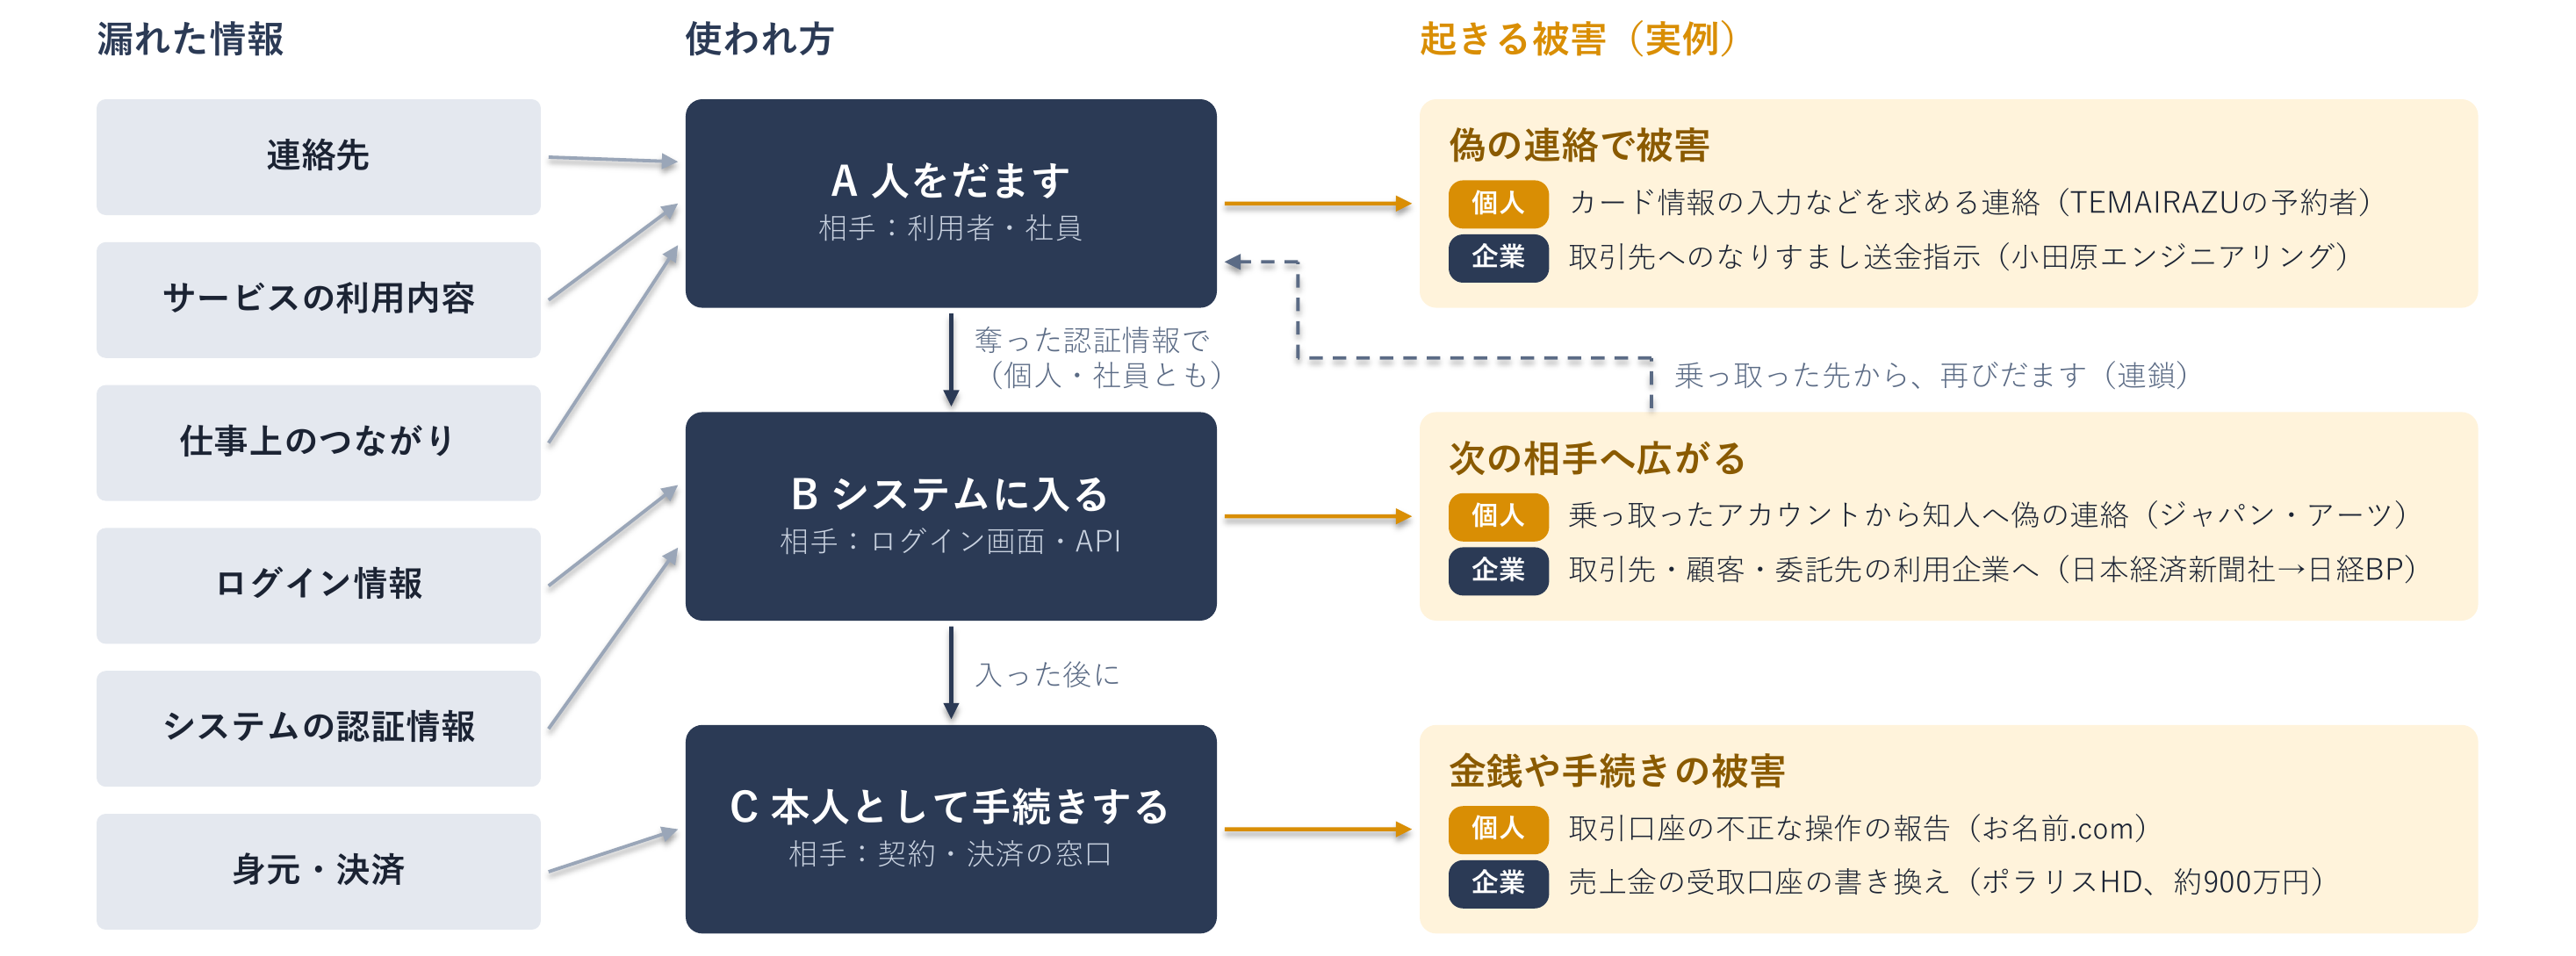
Aが成功すると、Bの鍵が手に入ります。 ジャパン・アーツでは、だまし取られた認証情報でGoogleアカウントに入られ、連絡先データが取得され、5,376件の情報が流出した可能性があります。翌朝までに、その社員を装うメールが社内外に送られています。「知っている相手から、知っている話題で」届く連絡は、受け取った側が信用しやすくなります。講談社や日本経済新聞社でも、社員のアカウントへの不正アクセスの後、その社員を装うメールが社内外に送られました。
Bが成功すると、Aの材料が増えます。 侵入されたアカウントには、本人の情報だけでなく、やり取りの相手の連絡先や問い合わせの内容も入っています。日本郵政では住所録が、楽待では加盟店が受けた問い合わせの内容などが、閲覧・取得された可能性があります。それが、次の偽の連絡の材料になります。
その材料が、取引先の金銭被害にまでつながった例もあります。株式会社小田原エンジニアリングでは、ドイツの子会社に出向中の従業員のメールアカウントに、3月から8月にかけて第三者がアクセスし、取引先とのメール約3,500通が閲覧されました。そのうえで、第三者が従業員になりすまして取引先に入金を指示するメールを送り、一部の取引先に金銭被害が出ています。同社は、第三者が正規のやり取りを閲覧していたとみています。過去のやり取りを踏まえた依頼は、受け取った側が見抜きにくくなります。
Bが成功すると、Cの手続きに進むことがあります。 入られたアカウントや管理画面で、本人として取引や販売が行われます。PIECE HOTELでは、乗っ取られた管理アカウントから宿泊客に偽のメッセージが送られ、本来販売していない客室の販売も行われました。ソルティドッグでは、顧客の広告アカウントで広告費が発生しています。
このほか、次の攻撃に使われる可能性のある情報の漏えいも公表されています。冒頭のふるさとチョイスの漏えいには、ハッシュ化されたパスワードが含まれていました。ハッシュ化されたパスワードはそのままではログインに使えませんが、解析されれば、Bの鍵になります。システム同士をつなぐためのAPIキーやトークンも同じくBの鍵です。10月には、Webサイト制作サービス「Studio」が、利用者のAPIキーやトークンなども流出した可能性があると公表しました。このように、自社が直接攻撃されていなくても、委託先サービスでの情報漏えいが、自社への侵入の経路になるおそれがあります。
漏えいした情報は、どのように攻撃者に渡るのか
漏えいした情報は、盗んだ攻撃者が自分で使うこともあれば、売買や共有を通じて別の攻撃者の手に渡ることもあります。
当社では、定期的にダークウェブ上のマーケット(盗んだ情報や不正な商品を売買するサイト)や、ハッカーフォーラム(サイバー犯罪者が情報を交換する掲示板)で、日本に関連する情報がどのように売られているかを調査しています。日本の情報は、英語圏、ロシア語圏、中国語圏など、さまざまな言語圏のマーケットやフォーラムで扱われ、値段は情報によって大きく異なります。以下はその一例ですが、値段は現金化に近いものほど高い傾向があります。
| 情報 | 値段の目安 | 確認した場所 | 主な用途 |
|---|---|---|---|
| 日本人のメールアドレス | 1件 約0.003円(57万件で約1,500円) | 英語圏のマーケット | 偽の連絡のばらまき |
| 日本人のIDとパスワードのリスト | 無料で共有 | 英語圏のフォーラム | 他のサービスへのログインの試行 |
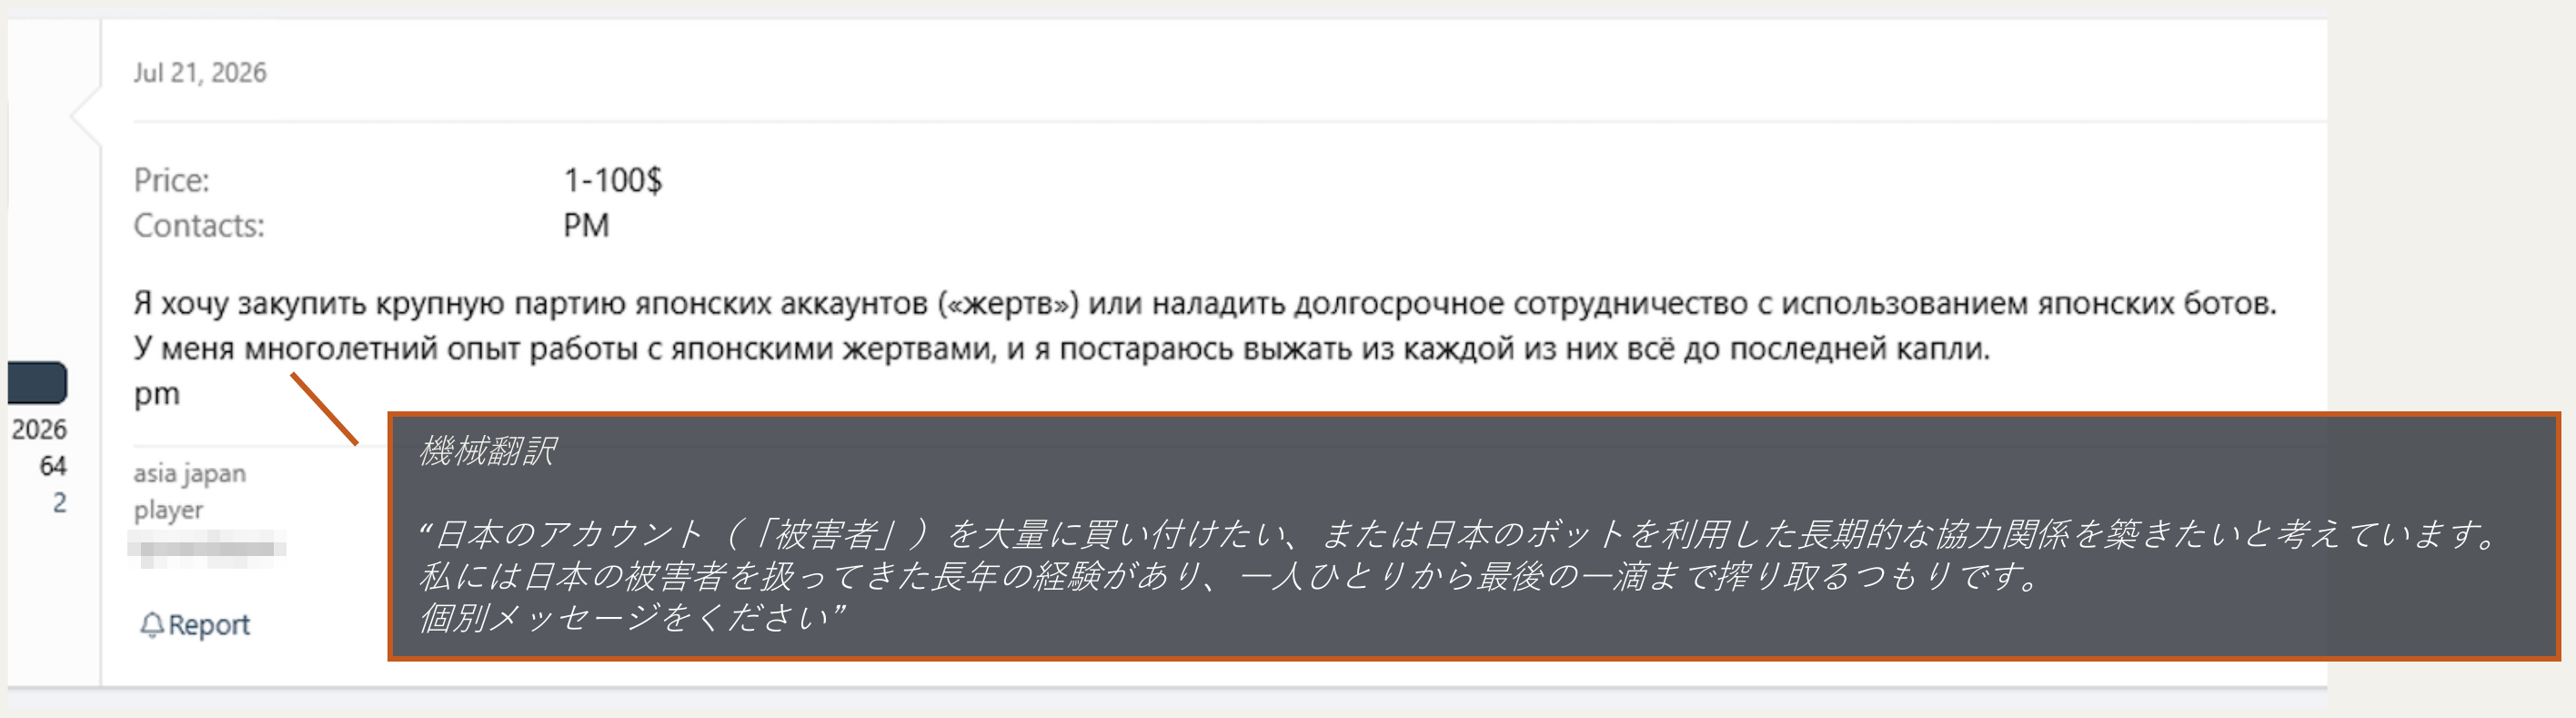
| 日本の利用者のアカウント | 約150〜1万5,000円(1〜100ドル)で買い取りの募集 | ロシア語圏のフォーラム | アカウントの乗っ取り |
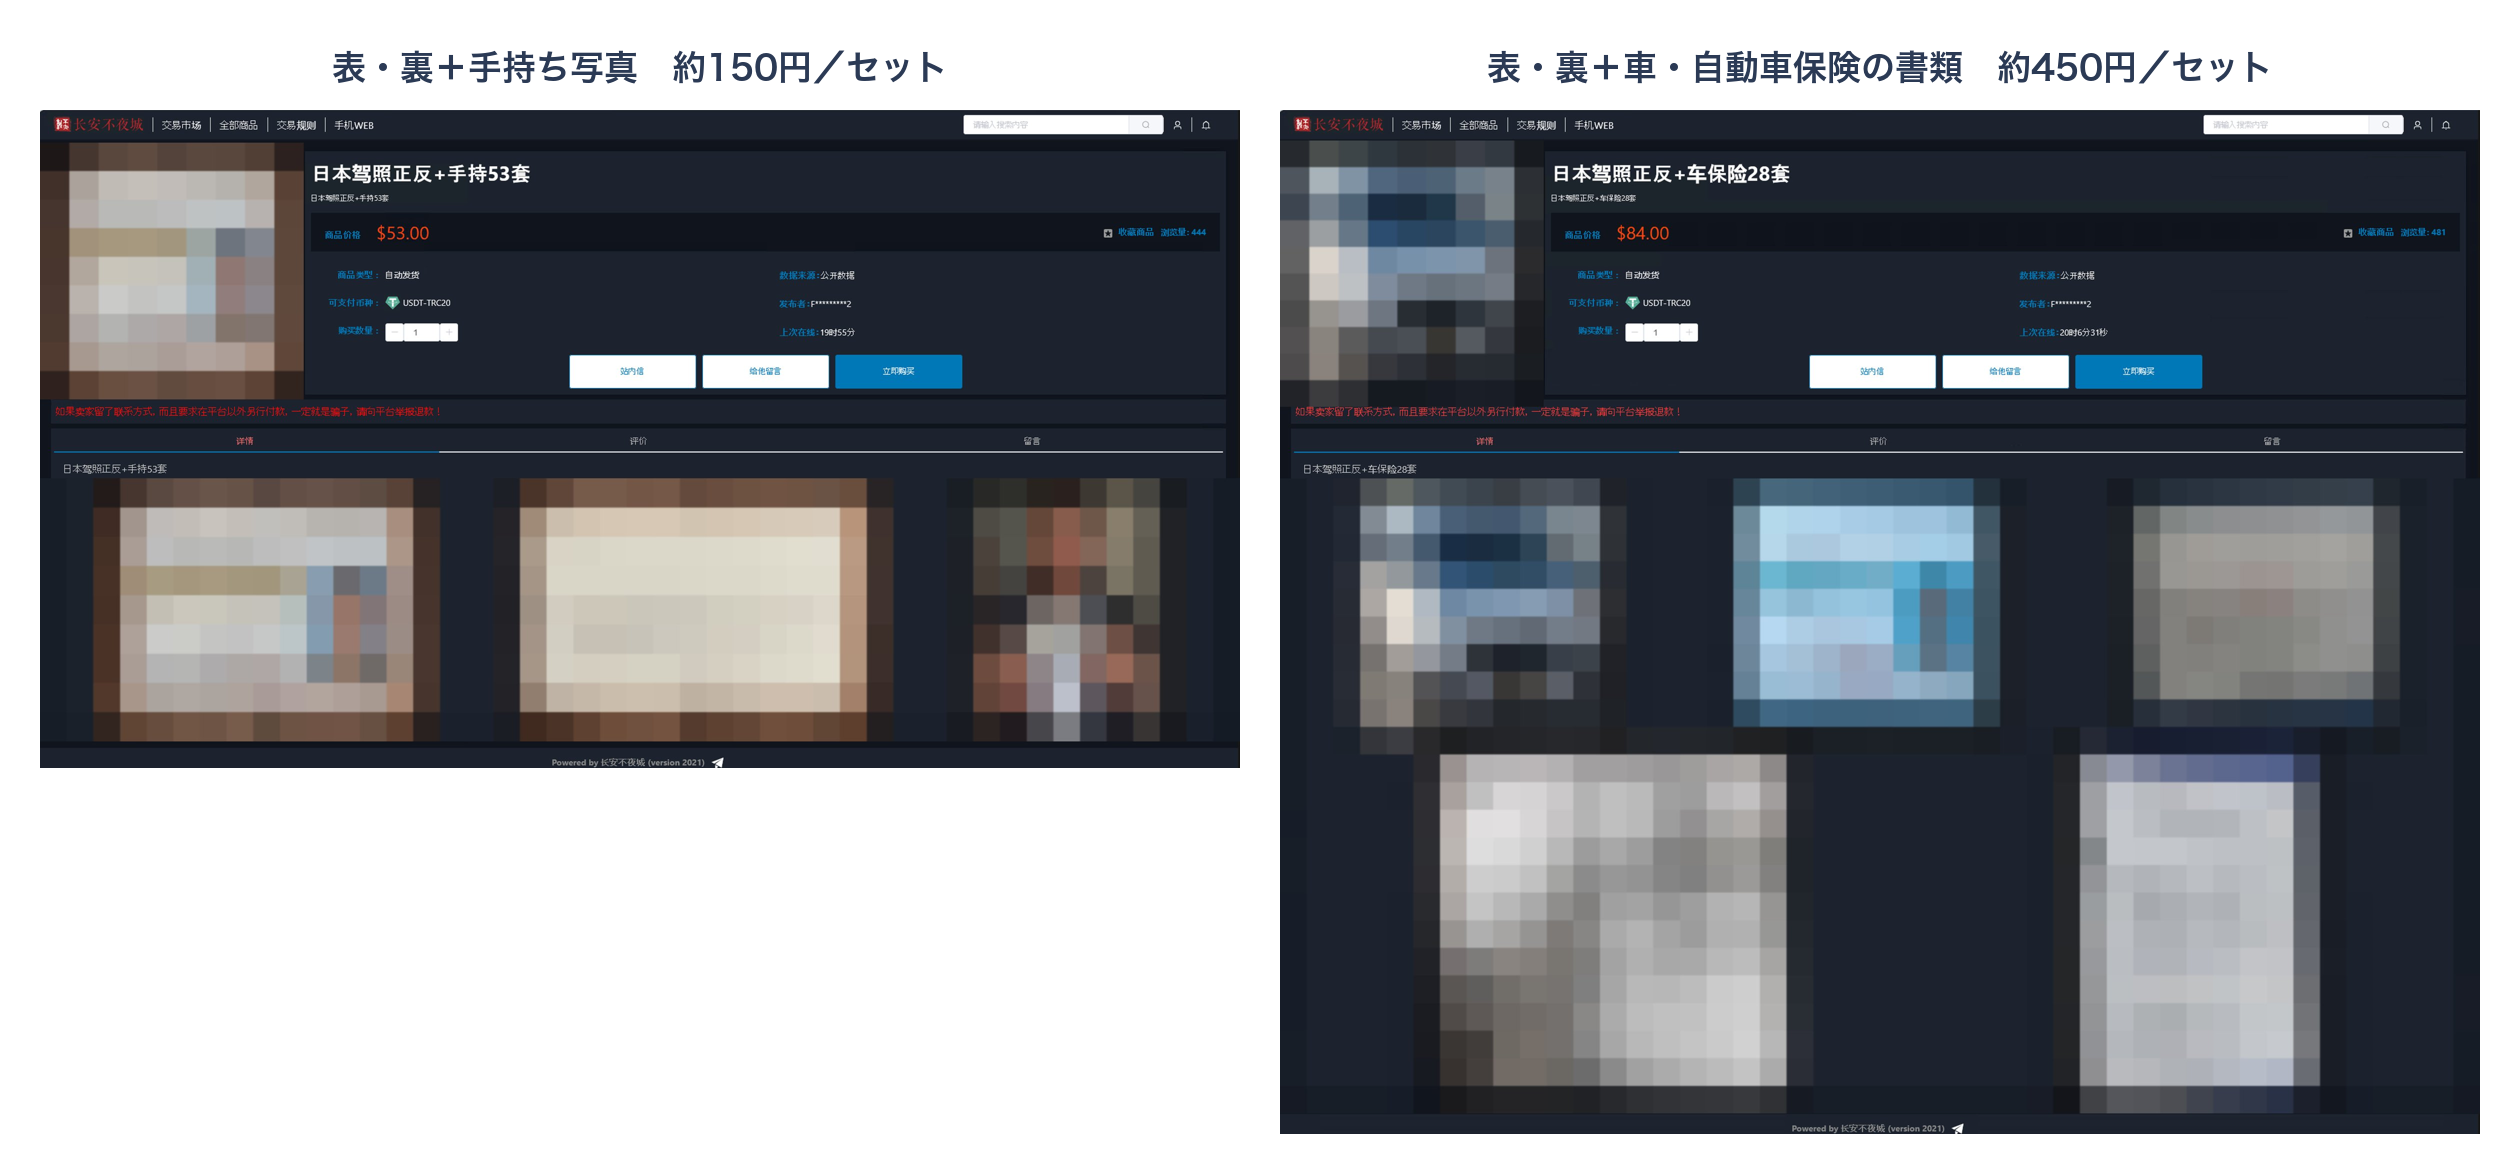
| 本人確認書類(運転免許証、マイナンバーカード、パスポート)の画像 | 1件 約33〜1,200円 | 中国語圏のマーケットなど | オンラインの本人確認の突破 |
| 住所などが付いたクレジットカード情報 | 1件 約3,600円 | クレジットカード情報専門のマーケット | カードの不正利用 |
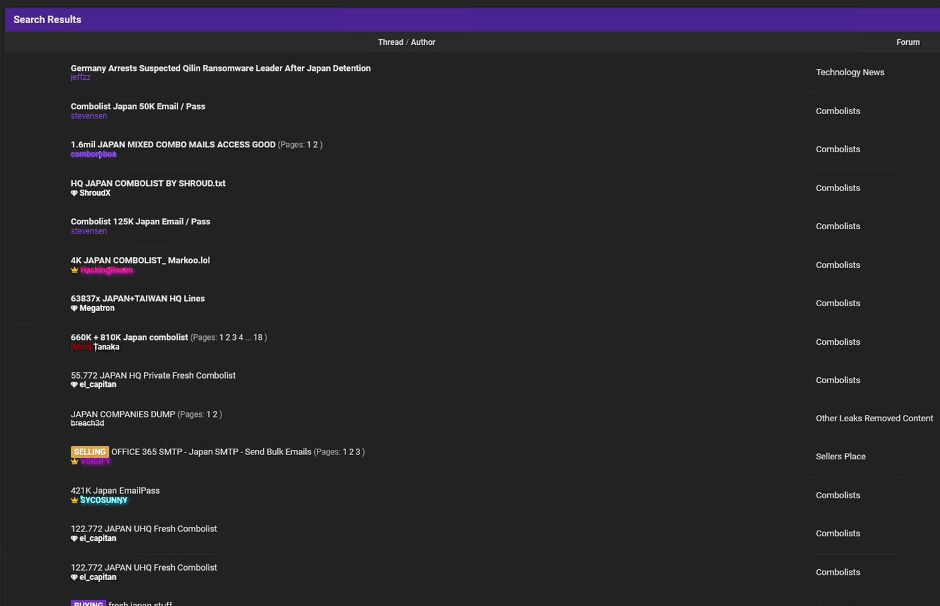
人をだますための材料や、ログインを試すための大量のリストは、安価または無料で手に入るものもあります。英語圏のフォーラムでは、日本のIDとパスワードのリストが無料で共有されていました(図2)。
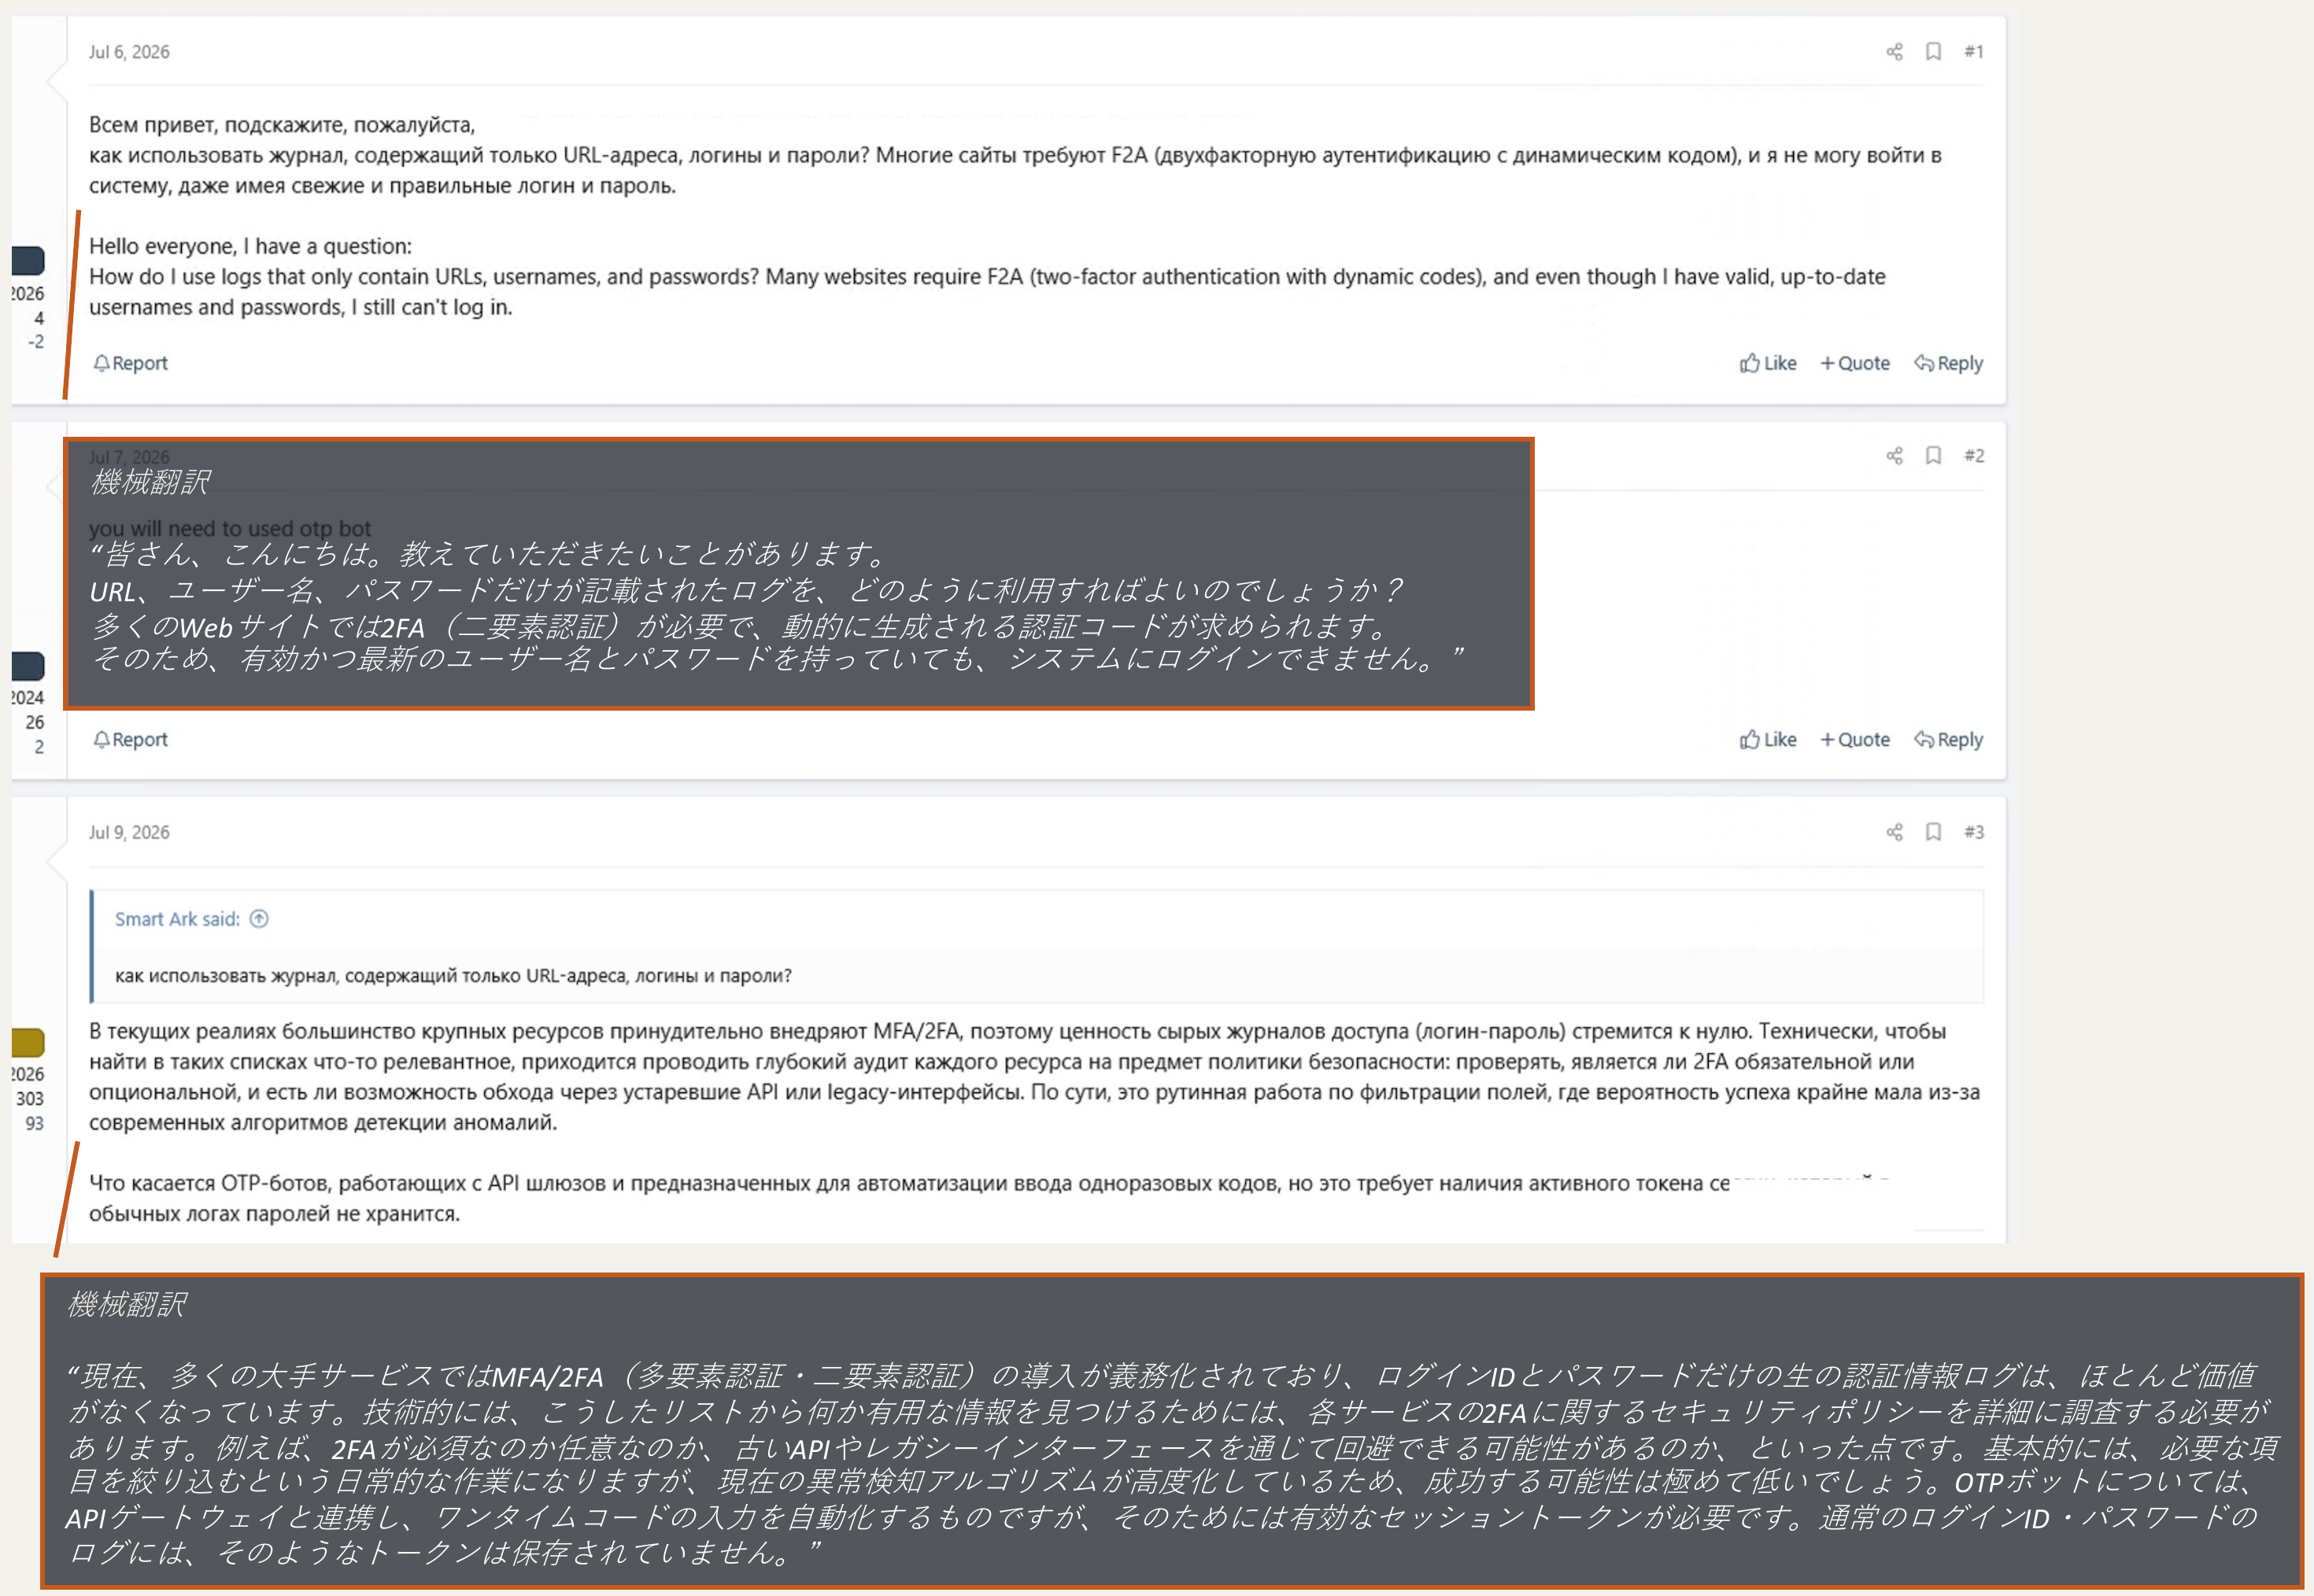
IDとパスワードだけの情報に値段が付きにくい理由も、フォーラムの書き込みからうかがえます。ロシア語圏のフォーラムでは、多要素認証の突破をめぐる議論とともに、「IDとパスワードだけのログ(盗んだ認証情報の記録)の価値はゼロに近づいている」という書き込みが見られました(図3)。
一方で、日本の利用者のアカウントには値段が付いていました。ロシア語圏のフォーラムでは、日本のアカウントを大量に買い付けたいという募集があり、価格欄には「1〜100ドル」(約150〜1万5,000円)と書かれていました(図4)。盗む者と、それを買って使う者が分かれ、情報が次々に渡っていく構図がうかがえます。
本人確認書類の画像は、組み合わせることで価値が上がります。中国語圏マーケットの出品者は、日本の運転免許証の画像を、表・裏と手で持った写真のセットで約150円、車や自動車保険の書類まで付けたセットで約450円と、付属する情報が多いほど高く売っていました(図5)。
本人確認書類の画像は、他人の携帯電話の番号を乗っ取り、SMSの認証を突破して不正に送金する「SIMスワップ」などに悪用されるおそれがあり、金融機関から注意喚起が出ています。
なお、売られているデータが、本記事で取り上げた10月の漏えいに由来するかどうかは分かりません。件数や出どころは出品者の記載で、中には偽物とみられるデータも含まれていました。
自分・自社の状況に応じた対策
被害は入口で防ぐことが大切です。しかし被害の流れを踏まえると、すでに何かが起きているなら、現在の状況を確かめ、次に起きることに先回りして備えることも重要となります。次の表の【A】【B】【C】は本記事の3つの使われ方に、【広がる】は次の相手への被害に対応しています。
| いまの状況 | 次に予想されること | できること |
|---|---|---|
| ① 自分・自社の情報が漏れたと知った(漏えいの通知を受けた) | 【A】本物の情報を含む連絡(返金、補償、予約の確認など) 【B】同じパスワードを使っている他のサービスへの不正ログイン | 連絡に書かれたリンクは開かず、公式サイトやアプリから確認する。同じパスワードを使っている他のサービスも変更する。社内にも注意を呼びかける。 |
| ② 取引先・委託先が漏えいを公表した | 【A】取引先を装った偽の依頼(振込先の変更、ログインの依頼) 【B】連携しているサービスを経由した侵入 | 取引先からの依頼について、メール以外の経路で本人に確認する。自社への影響を確認し、対象となるAPIキーやトークンは、提供元の案内に従って古いものを無効化し、再発行・再認証する。対象のパスワードも変更する。 |
| ③ だまされて入力・承認してしまった | 【B】アカウントに入られ、連絡先を抜き取られる 【C】カード情報の不正利用、ポイントの換金 【広がる】本人の名義で、次の相手に偽の連絡が送られる | すぐにパスワードを変更し、すべてのログイン状態を無効化する。社内に報告する。カード情報を入力した場合は、カード会社に連絡する。 |
| ④ 自社のアカウントから不審なメールが出た(乗っ取られた) | 【広がる】送信先の取引先や知人、顧客が侵害される 【C】管理画面に入られ、入金口座を書き換えられる | まず情報システム担当者に報告し、アカウントの一時停止やログイン状態の無効化で、攻撃者のアクセスを止める。そのうえで送信先に連絡し、メールの削除を依頼する。連絡先が漏れた前提で、取引先に注意を呼びかける。アクセス記録を確認し、入金口座などの設定が変更されていないかを調べる。 |
自社で漏えいが起きた場合は、顧客に対して「不審な連絡に注意」と書くだけでなく、表の①にあたる偽の連絡の内容(返金、補償、予約の確認など)を具体的に示すことも検討してください。受け手側が、自分の状況を把握し、次に来る連絡に備えることができるようになります。
まとめ
- 10月も大規模な漏えいの公表が続いています。流出した、または流出した可能性がある情報は、偽の連絡や不正ログインの材料になりえます。
- 実例からは、A(本物の情報で人をだます)、B(手に入れた認証情報でシステムに入る)、C(入ったアカウントで本人として手続きする)の3つの使われ方が見えてきます。外部で漏れた認証情報を使ったとされる不正ログインの公表も、出てきています。
- 3つはつながっています。だましが成功すれば鍵が手に入り、入られたアカウントからは次のだましの材料が生まれます。成功した攻撃の結果が、次の攻撃に使われます。
- 漏えいした情報は、さまざまな言語圏のマーケットやフォーラムで売買・共有されています。だましの材料やログインを試すためのリストは、安価または無料で手に入ります。
- 本物の内容が書かれていても、連絡自体が本物とは限りません。リンクからはログインせず、自分で始めていない認証は承認せず、パスワードを使い回さないことが、入口で止めるための基本です。
集計の前提
- 対象は、当社が収集した国内組織の被害公表です。日付は日本時間で、同じ事案の続報や関係組織の公表は1件にまとめて数えています。設定の不備で閲覧できる状態だったもの、アクセスの試行のみのもの、脆弱性診断で判明したものなど、不正アクセスが確認されていない事案は除いています。
- 10月の件数は10月22日時点のもので、今後の公表の登録により変わる可能性があります。
- 漏えいの件数は各社が公表した最大値で、漏えいの可能性のあるものも含みます。
- 事例は、各組織の公表文の記載にもとづいています。
- 実例には、アカウントへの不正ログインや不正アクセスと公表された事例を、入口が漏えいした情報だったと公表されていなくても(ポラリス・ホールディングス、ReFact、小田原エンジニアリングなど)含めています。A・B・Cの分類表に掲載した事例には、原因が脆弱性や設定の不備と公表されたものは含めていません。導入や補足では、次の攻撃に使われる情報が漏えいした事例として、それらも取り上げています。
- 外部で漏れた認証情報を使ったとされる不正ログインの件数は、公表文に「リスト型攻撃」「外部で漏えいした(入手された)IDとパスワード」「他社のサービスから流出した」などの記載があるものを数えています。
- 図1と対策の表は、起こりうる被害の型を示すものです。本文で取り上げた10月の漏えいが、これらの被害に直接つながったことを示すものではありません。
引用した公表・資料
はじめに
- ソースネクスト(2026年10月15日)
- カプコン「CAPCOM ID」(2026年10月22日)
- ビーケー・ジャパン(バーガーキング公式アプリ、2026年10月15日)
- 物語コーポレーション(『焼肉きんぐ』公式アプリ、2026年10月5日)
- トラストバンク(ふるさとチョイス、2026年10月20日)
A:本物の情報で、人をだます
- WASABI(WASABI SWITCH、2026年10月16日)
- ジャパン・アーツ(2026年10月16日)
- 八十二長野銀行:第1報(2026年10月8日)、第2報(2026年10月19日)
- ハイホー(2026年10月8日)
- 手間いらず(TEMAIRAZU、2026年9月28日)
B:手に入れた認証情報で、システムに入る
- ReFact(ヌリカエ、2026年10月22日)
- 富士急ハイランド(2026年10月20日)
- 日本郵政(ゆうゆうポイント、2026年10月19日)
- 楽待(2026年10月19日)
- スクウェア・エニックス(ファイナルファンタジーXIV、2026年10月19日)
C:入ったアカウントで、本人として手続きする
- GMOインターネット(お名前.com デスクトップクラウド、2026年10月22日)
- PIECE HOTEL(2026年10月14日)
- ソルティドッグ(2026年10月6日)
- ランドハウジング(2026年9月18日)
- ポラリス・ホールディングス(2026年5月28日)
それぞれのパターンのつながり
注意喚起
- SIMスワップの注意喚起:イオン銀行(2026年10月5日)、楽天証券(2026年4月6日)
おすすめ記事
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #山本健太
- #R&D部
- #浦田秀弥
- #洲崎俊
- #Alice
- #岩崎 利己
- #米山俊嗣
- #諌山貴由
- #桝屋雅文
- #安田祐一
- #小山凌弥
- #白倉 大河
- #廣田 一貴
- #金子俊介
- #先端技術セキュリティセンター
- #井餘田 笙悟
- #サイバーインテリジェンスグループ
- #藤縄 直弘
- #糟谷 正樹
- #国分裕
- #戸田廉
- #荒牧 努
- #加藤 創
- #坂島悠太
- #服部 慎二
- #一ノ瀬太樹
- #露木 拓巳
- #吉田裕也
- #望月 岳
- #藤田 将弘
- #MI2


